Pilotage des risques
Import des risques (Excel ou saisie), échelles d'impact et de vraisemblance, applicabilité et questionnaires d'évaluation de chaque exigence, score de conformité dérivé en continu.
Article 13 et annexe I
Logiciel de mise en conformité au règlement (UE) 2024/2847, enrichi d'un accompagnement humain par nos experts sécurité.
De l'import du SBOM à la génération du dossier technique annexe VII, en passant par les notifications ENISA.
Gérez la conformité de vos produits logiciels et matériels facilement avec CRAStream.
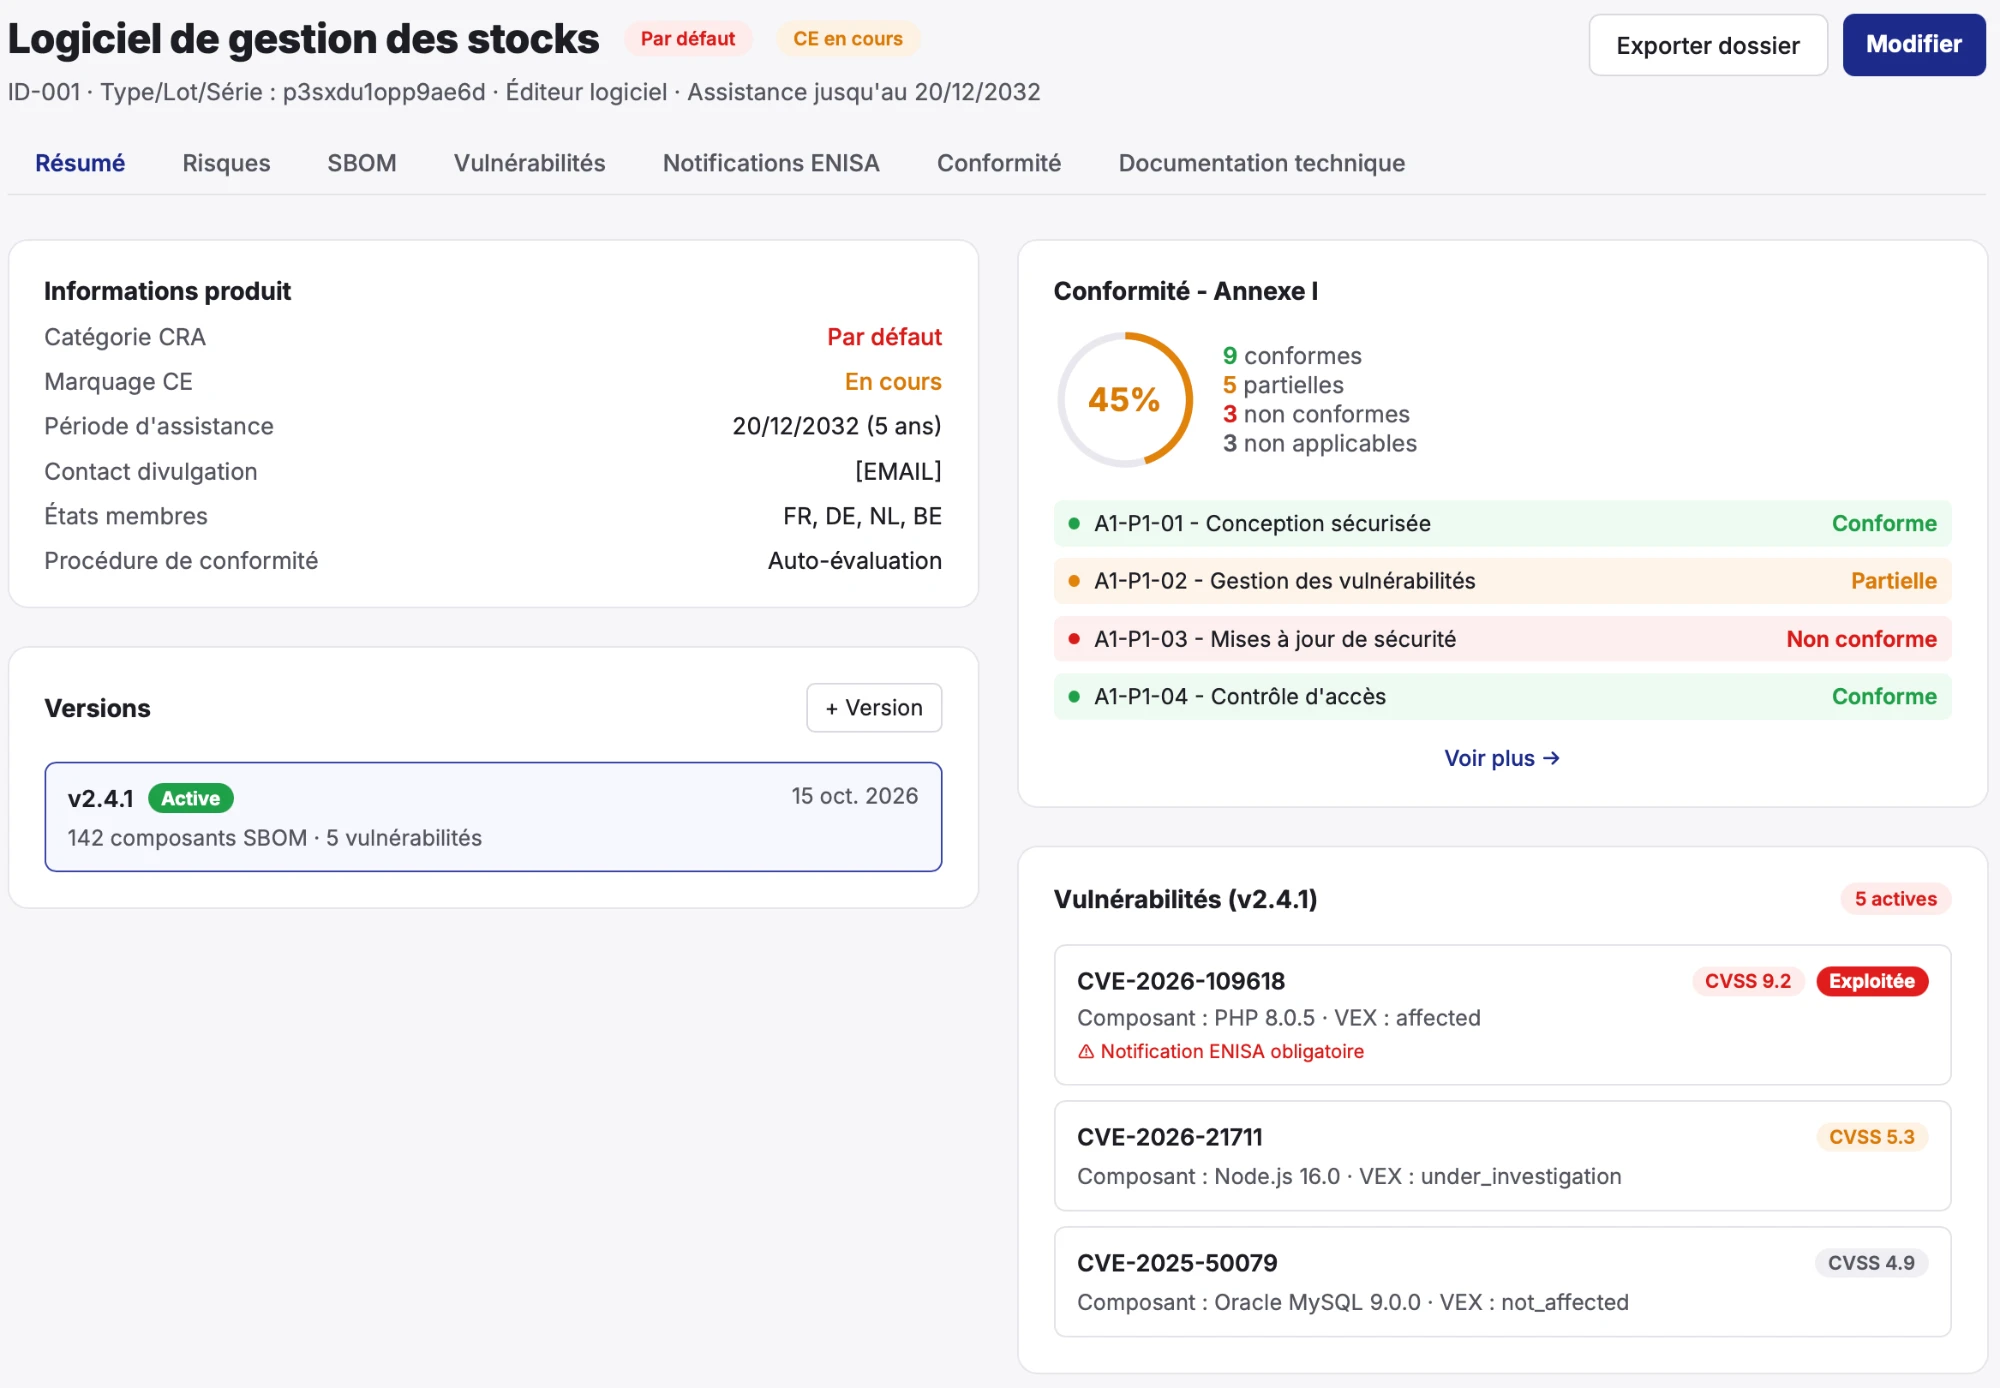
Couverture fonctionnelle
CRAStream couvre la mise en conformité de bout en bout, aligné article par article sur le règlement.
Import des risques (Excel ou saisie), échelles d'impact et de vraisemblance, applicabilité et questionnaires d'évaluation de chaque exigence, score de conformité dérivé en continu.
Article 13 et annexe IImport SBOM au format CycloneDX ou SPDX, corrélation CVE automatique sur chaque composant, détection de l'exploitation active (CISA KEV, CERT-FR, bulletins éditeurs), statut VEX par version de produit.
Article 13 et annexe I, partie IIDossier de notification pré-rempli avec les données des composants du SBOM, les techniques MITRE ATT&CK rattachées et les mises à jour déployées. Compte à rebours sur chaque échéance, soumission sur la Single Reporting Platform.
Article 14Détermination automatique de la procédure selon la catégorie CRA (auto-évaluation, module B+C, H ou certification), suivi du dossier avec l'organisme notifié, génération de la déclaration UE de conformité.
Articles 28, 30 et 32Construction de la documentation technique à partir des données déposés dans CRAStream (description produit, architecture, SBOM, évaluation des risques, tests de sécurité, etc.). Export PDF versionné, conservation 10 ans.
Article 31 et annexe VIINotre différence
CRAStream automatise la démarche et nos experts sécurité vous guident à chaque étape jusqu"au marquage CE de vos produits.
Identification des produits soumis au CRA et de leur catégorie. Analyse d'écart par rapport aux exigences du règlement.
Analyse de risque de chaque produit et définition du plan d'action de mise en conformité.
Import des risques et du SBOM, surveillance continue des vulnérabilités, notifications ENISA et suivi de chaque exigence en temps réel.
Auto-évaluation de conformité pour les produits classés par défaut, ou audit blanc pour préparer un audit externe par un organisme notifié.
Générée et archivée dans CRAStream. Démarche réutilisable à chaque évolution majeure du produit, sans repartir de zéro.
Voir en détail ce que fait la plateforme à l'étape 3
Réserver un appel gratuit et sans engagement pour faire le point sur votre conformité au CRA.
Comment ça marche
Un parcours industrialisé qui fait le lien entre vos équipes produit, vos équipes sécurité et l'autorité européenne.
Vous importez votre SBOM (CycloneDX ou SPDX), vos risques produit et le périmètre de commercialisation. Le module dé-duplique les composants et prépare la base d'évaluation.
Vous statuez sur l'applicabilité de chaque exigence de l'annexe I et répondez aux questions d'évaluation. Le score de conformité se recalcule en continu, par section et au global.
Le moteur de corrélation CVE / composants tourne en continu (Scan continu des composants). Dès qu'une vulnérabilité d'un composant de votre SBOM passe en exploitation active, le module déclenche l'obligation de notification.
Le dossier ENISA est pré-rempli, les trois étapes (24 h / 72 h / 14 j) sont suivies avec échéance. Le dossier technique annexe VII et la déclaration UE sont assemblés et versionnés.
Zoom sur l'étape 01
Automatique via un agent dans votre pipeline, ou manuel depuis l'interface. Vous choisissez le mode qui s'intègre le mieux à votre organisation.
Intégré à votre pipeline, l'agent génère un SBOM maîtrisé (CycloneDX ou SPDX) à chaque build et l'injecte directement dans CRAStream. Traçabilité continue, aucun oubli, zéro étape manuelle.
Pour un éditeur qui n'ouvre pas sa CI à un agent externe ou un un POC : vous déposez votre SBOM existant (CycloneDX ou SPDX) directement dans l'interface CRAStream.
Les livrables
Chaque élément produit par la plateforme est auditable, exportable et conservé 10 ans conformément au règlement.
Pourquoi agir maintenant
Une partie du règlement est déjà en application : signalisation des vulnérabilités suivant les délais en vigueur (24 h, 72 h, 14 jours). L'application complète du règlement est prévue pour le 11 décembre 2027.
Les éditeurs qui n'anticipent pas prennent un risque financier et commercial direct.
Obligatoire depuis le 11 septembre 2026 dès qu'une vulnérabilité de votre produit est activement exploitée (article 14).
Au-delà de cette date, tout produit comportant des éléments numériques doit porter le marquage CE pour être commercialisé dans l'UE.
Sanction financière maximale encourue en cas de non-conformité, assortie d'une possible interdiction de commercialisation sur le territoire de l'Union.
Questions fréquentes
Les questions qui reviennent le plus souvent lors de nos échanges avec les éditeurs.
Un SBOM (Software Bill of Materials) est un inventaire exhaustif de chaque composant à partir duquel votre logiciel est construit.
L'agent CRAStream intégré à votre CI/CD permet de générer un SBOM à jour et auditable à chaque build.
Oui. Vous pouvez piloter la conformité de plusieurs produits dans CRAStream ainsi que plusieurs versions d'un même produit.
Un logiciel SaaS autonome n'est pas soumis au CRA par défaut, mais il peut relever de la directive NIS 2.
En revanche, si votre SaaS propose une version on-premise à installer sur le SI du client, cette version est soumise au CRA.
Les exigences de la directive NIS 2 et d'un SMSI ISO 27001 concernent la sécurité des organisations. Les exigences du CRA concernent la sécurité des produits commercialisés par ces organisations.
Si vous êtes certifié ISO 27001, les mesures déjà en place couvriront plusieurs exigences du CRA, selon votre périmètre de certification.
Trente minutes avec notre équipe pour voir CRAStream en conditions réelles et poser toutes vos questions sur votre périmètre.